martes, 29 de enero de 2019

Relación entre Interlock, Función de Seguridad, SIF y Permisivos en Seguridad Funcional

PLANTILLA
SISRelación entre Interlock, Función de Seguridad, SIF y Permisivos en Seguridad Funcional

En la industria de procesos los Interlocks, Funciones de Seguridad, Funciones Instrumentadas de Seguridad (SIF) y Permisivos son utilizados en algunos de los controles empleados para evitar eventos peligrosos que representan un riesgo para la seguridad; sin embargo, es común que las personas tiendan a confundir estos términos como sinónimos. Este artículo está destinado a aclarar, tanto su significado en el marco de la seguridad funcional como la relación entre los mismos.

Comencemos mostrando algunas de las definiciones asociadas al término Interlock:
  1. Función que detecta una condición fuera de límites, anormal o una secuencia incorrecta y detiene una acción adicional o inicia una acción correctiva (Guidelines for Engineering Design for Process Safety [modified from "interlock system"]).
  2. Función que inicia una o varias acciones predefinidas en respuesta a una condición específica (CCPS-Guidelines for Safe and Reliable Instrumented Protective System).

Cuando llevamos estas definiciones a la industria de procesos, nos referimos a un Interlock para describir una función que, al detectar una o varias condiciones anormales (desviación del proceso o de control), ejecuta una o varias acciones para evitar que un evento ponga en peligro a un equipo, sistema o proceso (según sean definidos).

En seguridad funcional, la normativa ANSI/ISA-84.01-1996 sólo utilizaba como referencia el término Interlock para facilitar la comprensión de los nuevos términos introducidos en la misma, por ejemplo:
  • Cláusula 3.1.53 - Otros términos utilizados para el Sistemas Instrumentados de Seguridad (SIS) incluyen Sistema de Parada de Emergencia (ESD, ESS), Sistema de Parada de Seguridad (SSD) y Sistema de Interlock de Seguridad.
  • Cláusula 7.2.3 - El SIS puede contener uno o más Interlocks o funciones de seguridad.

    Posteriormente, este término fue rechazado por el Panel de Normas de la ISA 84, siendo remplazado en las normativas actuales (ISA 61511 /IEC61511 /IEC 61508) por “Función de Seguridad”, definiéndolo como:
  1. Función que debe ser implementada por una o más capas de protección, cuyo objetivo es lograr o mantener un estado seguro para el proceso, con respecto a un evento peligroso específico” (61511-2016, 3.2.65).
  2. “Función que debe ser implementada por un sistema E/E/PE relacionado con la seguridad u otras medidas de reducción de riesgos, cuyo objetivo es lograr o mantener un estado seguro para el equipo bajo control (EUC), con respecto a un evento peligroso específico” (IEC 61508-2010, 3.5.1).
Sin embargo, se debe aclarar que a pesar que el término Interlock fue remplazado en la normativa por “Función de Seguridad”, no necesariamente significan lo mismo. Un Interlock sólo puede estar representado por funciones activas (sistema mecánico, de control o instrumentado) y puede ser definido para proteger un sistema, equipo o proceso. En cambio, una Función de Seguridad puede ser representada por diferentes capas de protección, ya sean funciones activas (una válvula de alivio o una función automatizada) o elementos pasivos (dique de contención o aislamiento térmico), en función de proteger un escenario peligroso especifico.

En caso de que una Función de Seguridad sea asignada al Sistema Instrumentado de Seguridad (SIS) durante el Análisis de Peligros y Riesgos (PHA), la función se convierte en una Función Instrumentada de Seguridad (SIF). En este momento, el sector de la industria de procesos define el término SIF como:
  1. Función de seguridad con un nivel de integridad de seguridad especificado que es necesario para lograr la seguridad funcional (ANSI / ISA-84.00.01-2004-1, cláusula 3.2.71). 
  2. Función de seguridad a ser implementada por un Sistema Instrumentado de Seguridad (SIS) (IEC 61511-1: 2016 - 3.2.66). 
   Para verlo de manera clara, se puede describir una SIF como una función relacionada con la seguridad que tiene por objeto prevenir o mitigar un peligro de proceso específico, mediante el uso de instrumentos y controles como son sensor(es), solucionador(es) lógico(s) y elemento(s) final(es). Cada función asociada a la seguridad y definida como una SIF debe cumplir con las siguientes características:
  • Debe ser diseñada para proteger de un escenario peligroso específico.
  • Debe actuar en un tiempo específico, dentro del tiempo de seguridad del proceso.
  • Deben asegurar que se lleve al proceso a su estado seguro, por lo que a menudo actúan de forma automática.
  • Deber pertenecer al Sistema Instrumentado de Seguridad.
  • Cada SIF debe tener asignado un Nivel de Integridad de Seguridad (SIL). Este es una característica única de la SIF, es decir, solo ella posee SIL, no el instrumento, no el proceso, no la planta, no el controlador. Solo la SIF posee un SIL determinado.
Como vemos, una Función de Seguridad que pertenece al SIS es representada por una SIF, y una SIF puede ser representada por un Interlock, siempre y cuando cumpla con todas las características de una SIF. A su vez, un Interlock puede ser representado por una o más SIF, o por una Función de Seguridad que sea automatizada.  

Adicionalmente, otro término que es comúnmente usado en la industria es el de Permisivos, algunas de sus definiciones son:
  1. Concesión de autorización para hacer algo (Collins Concise English Dictionary).
  2. Condición dentro de una secuencia lógica que debe cumplirse antes de que se permita que la secuencia pase a la siguiente fase (ANSI / ISA-84.01-1996, Cláusula 3.1.36).
El Permisivo es normalmente referido a una parte de la lógica que requiere que se cumpla una condición especifica de permitir una acción de proceso adicional y se usan a menudo para reducir la posibilidad de que un error humano cause un evento peligroso. Por ejemplo: cierre de una válvula específica antes de abrir otra o manejo del nivel de operación normal de un tanque, antes de la activación del sistema de bombeo.

Para cerrar, describiremos un ejemplo que nos muestre de manera simple la relación entre estos cuatro términos.
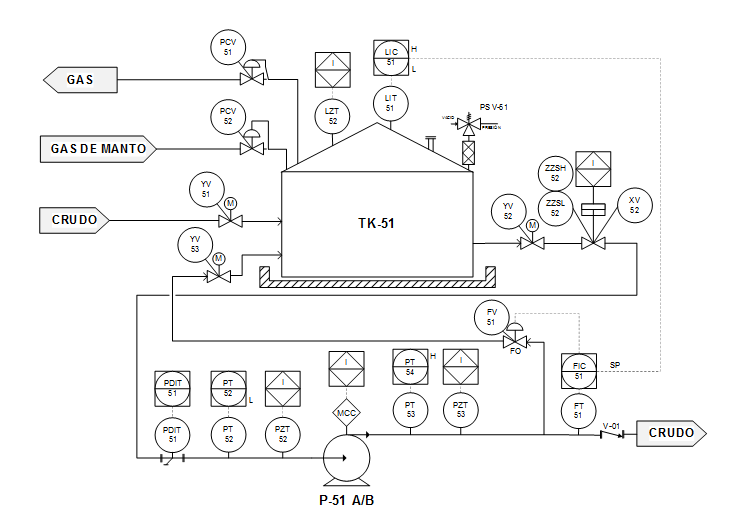
ssss
Figura 1. Sistemas de Bombeo de Crudo provenientes del tanque de almacenamiento TK-51 a través de las bombas centrifugas P-51A/B.

Comencemos identificando el Interlock encargado de proteger el sistema de bombeo, el cual puede estar relacionado a una serie de desviaciones y acciones, por ejemplo:

Desviaciones:
  • Bajo nivel en el tanque TK-51, a través del transmisor de nivel LZT-52.
  • Baja presión de succión de las bombas P-51A/B, a través del transmisor de presión PZT-52.
  • Alta presión de descarga de las bombas P-51A/B, a través del transmisor de presión PZT-53.
Acciones:
  • Apagado de las bombas P-51A/B.
  • Cierre de la válvula XV-52.
  • Alarma de activación del Interlock I en el BPCS.
En este caso, como mencionamos anteriormente, el interlock fue definido para la seguridad del sistema, es decir, la protección del activo (Bomba P-51A/B); sin embargo, se puede dar el caso de que sea definido para la protección de un escenario peligroso específico, al igual que se realiza con las funciones de seguridad.

Para definir las funciones de seguridad, el primer paso es identificar los escenarios de riesgo, y para cada escenario peligroso se identifican las funciones de seguridad.

Por ejemplo, para el escenario “Posible daño mecánico a las bombas de crudo P-51A/B producido por un evento de muy bajo nivel en el tanque TK-51” se hace necesario proteger las bombas P-51A/B; por lo que, se puede definir una función de seguridad de “Protección por muy bajo nivel bombas de crudo P-51A/B”. La misma puede ser implementada por una SIF que tenga el objetivo de detener la operación de la bomba P-51A o P-51B al detectarse muy bajo nivel en el tanque TK-01, a través del LZT-52, en un valor de tiempo determinado y que tenga asociado un SIL para cumplir con el factor de reducción de riesgo requerido.

Adicionalmente, el permisivo en este sistema puede ser representado por una función lógica que evite el arranque de las bombas cuando el interruptor de posición de cierre (ZZSL-52) de la válvula XV-52 se encuentre activo.

Cuando trabajamos en seguridad funcional, es importante conocer la diferencia entre estos términos así evitaremos errores que comprometerían el desarrollo del Ciclo de Vida de Seguridad del SIS; por ejemplo, una SIF definida incorrectamente implicaría una Especificaciones de los Requerimientos de Seguridad (SRS) débil, y este error se propagaría a toda la fase de Diseño e Ingeniería del SIS.

Responda las preguntas de comprobación aquí:

lunes, 22 de octubre de 2018

Las Especificaciones de los Requerimientos de Seguridad (SRS) y el Ciclo de Vida de Seguridad (CVS) del SIS

PLANTILLA
SIS
Las Especificaciones de los Requerimientos de Seguridad (SRS) y el Ciclo de Vida de Seguridad (CVS) del SIS


Figura 1. Ciclo de Vida de Seguridad del SIS (IEC-61511-1:2016)

Como expliqué en la entrada anterior, la SRS es un documento que va más allá de garantizar el correcto funcionamiento de los equipos e instrumentos que conforman el SIS. Más que una especificación, lo describo como una Hoja de Datos de Seguridad de la SIF, debido a que contiene información detallada que aporta al diseño, construcción, instalación, operación y mantenimiento de cada SIF, y como influye en todas las fases restantes del CVS, deben ser actualizadas durante toda la vida útil del SIS (o el Ciclo de Vida de Seguridad).


Figura 2. Relación de las SRS, con las demás fases del CVS.

Las primeras fases del Ciclo de Vida de Seguridad del SIS son el punto de partida de las SRS. Durante la “Asignación de las Funciones de Seguridad a las Capas de Protección” se identifican todas la Funciones Instrumentadas de Seguridad (SIF) requeridas para los diferentes escenarios peligrosos, determinando su Nivel de Integridad de Seguridad (SIL) y el modo de operación (bajo demanda, alta demanda o modo continuo). Adicionalmente, esta fase aporta información necesaria para el desarrollo de las SRS, como la descripción de los escenarios peligrosos (eventos iniciadores, probabilidad de ocurrencia y consecuencias), estado seguro del proceso, peligros específicos que serán evitados o suficientemente mitigados, entre otros.

Una vez desarrolladas, las SRS son la base para el Diseño e Ingeniería del SIS. Como bien sabemos, en todos los proyectos de ingeniería tradicional (ya sea básica, conceptual o detallada) se realizan especificaciones de todos los equipos, instrumentos y sistemas (SIS, BPCS, BMS, F&G); por lo tanto, surge la duda ¿Por qué necesito realizar una SRS?

Las especificaciones tradicionales normalmente se desarrollan soportadas en una receta prescriptiva de normativas y/o mejoras prácticas que se basan en identificar el tipo de instrumento o equipo, requisitos de construcción, requisitos generales de instalación (del equipo o instrumento en particular), entre otros; y las especificaciones del SIS normalmente son manejadas como una especificación general del controlador de seguridad. En muchos casos, se emplean filosofías de control que podrían describir cada uno de las funciones que debe realizar el SIS, a veces expresadas como “interlocks”; sin embargo, quedan muchos puntos sin contemplar y de ahí surgen las siguientes dudas ¿Qué peligros estamos evitando al realizar esa función o “interlock”?, ¿Realmente podemos garantizar la seguridad del proceso con las especificaciones “generales” del SIS? y para ser más exactos ¿Realmente podemos garantizar que las SIF son diseñadas en función de alcanzar el SIL requerido?

Al trabajar en seguridad funcional se requiere más que una serie de elementos que se desempeñen de manera adecuada, recordemos que estamos hablando de SIF que deben alcanzar y mantener una integridad determinada.

Si nos enfocamos en el diseño, las SRS aportan información detalla (tanto del hardware como del programa de aplicación), para que cada SIS y sus SIF puedan actuar de la manera correcta, con la configuración correcta, en el tiempo correcto, con el desempeño adecuado y con la integridad necesaria para que pueda alcanzar el SIL requerido. Además, establecen las bases para la verificación del SIL, como son el SIL requerido, arquitectura de votación de los subsistemas (elemento sensor, controlador, elemento final), intervalos de ensayos periódicos (Ti), tiempo de pruebas parciales, tiempo de uso de bypass, tiempo medio de reparación (MRT), entre otros.

Durante la Instalación y Recepción y Validación del SIS, la IEC 61511 establece que “se debe asegurar que las SIF se construyan, instalen y funcionen en concordancia con lo establecido en las SRS”. Para esto se realiza la Validación de Seguridad del SIS, la cual demuestra que la funcionalidad del SIS está conforme a lo establecido en las SRS, antes del arranque de la planta. En la validación se verifica contra las SRS: si se instaló el equipo correcto, si la SIF actúa de modo correcto, si se instaló y configuró la parada manual de manera adecuada, si se configuró el disparo de cada SIF de manera correcta (energizar o des-energizar para disparar), si el SIS actúa de la manera deseada ante una falla revelada, si se configuró el programa de aplicación de manera correcta, si se instalaron las fuentes de energía auxiliares adicionales, si se configuraron los bypass de manera correcta, etc.

Para la fase de Operación y Mantenimiento del SIS, las SRS establecen para cada SIF el intervalo de tiempo en que se deben realizar los ensayos periódicos, el tiempo para realizar las pruebas parciales de cada uno de los componentes, los requisitos para realizar pruebas a las SIF, los requisitos para el uso de bypass, los tiempos de reparación, los requisitos para el uso de la parada manual, acciones que deben realizar los operadores ante una falla del sistema, requisitos para el mantenimiento, requisitos para el arranque y re-arranque del SIS, etc.; los cuales son utilizados como referencia para que se mantenga de forma adecuada el SIL de cada SIF a lo largo de su vida útil y el SIS se opere y mantenga de manera que se no se degrade su integridad de seguridad.

Como vemos, la fase de Especificación de los Requerimientos de Seguridad (SRS) da como resultado la información de referencia más importante y primordial para las fases restantes del Ciclo de Vida de Seguridad (CVS). Ahora, una vez conocido el propósito de las SRS dentro del CVS, qué piensa Ud. sobre la pregunta inicial ¿Es necesario realizar unas SRS?


Responda las preguntas de comprobación aquí:

miércoles, 18 de abril de 2018

¿Qué son las SRS?

PLANTILLA
SIS¿Qué son las SRS?

Las Especificaciones de los Requerimientos de Seguridad o SRS por sus siglas en inglés (Safety Requirement Specification), son definidas en la norma IEC-61511-1:2016 “Functional Safety: Safety Instrumented Systems for the Process Sector” como “Especificación que contiene los requerimientos funcionales para cada Función Instrumentada de Seguridad (SIF) y su Nivel de Integridad de Seguridad (SIL) asociado”.


La SRS es un documento único o una serie de documentos que establecen los requerimientos funcionales y de integridad del Sistemas Instrumentado de Seguridad (SIS) y sus Funciones Instrumentadas de Seguridad (SIF) asociadas, teniendo en cuenta todos los aspectos técnicos y de gestión que permitan el diseño, la construcción, la instalación, la operación, el mantenimiento y la reparación de dichas SIF.

Cuando desarrollamos las SRS debemos responder a las siguientes preguntas: ¿Cómo deben funcionar? y ¿Qué tan bien deben funcionar? las SIF que conforman el SIS.

Los requisitos funcionales describen que funcionalidad tiene la SIF, sin dejar duda del propósito de la misma y cuáles son las acciones necesarias para llevar y mantener el proceso en su estado seguro, tomando en cuenta, entre otras cosas, todos los modos de operación de la planta (instalación, puesta en marcha, operación, mantenimiento, etc.), los peligros asociados al proceso que puedan afectar a la SIF y todas las condiciones ambientales a la cual estará expuesta. Aquí se responden a las siguientes preguntas: ¿Qué debe hacer la SIF?, ¿Cómo debe hacerlo?, ¿Cuándo debe hacerlo? y ¿Qué tan rápido?.

Los requisitos de integridad determinan el desempeño de los equipos que conforman la SIF y la arquitectura de votación de cada sub-sistema (elemento sensor, controlador lógico de seguridad y elemento final) que otorguen la disponibilidad y confiabilidad necesarias para que la función logre el SIL requerido. A su vez, hablar de integridad, implica garantizar que los equipos que conforman la SIF tengan la disponibilidad de responder en el momento que se produzca una demanda, y que se minimice la ocurrencia de disparos en falsos o disparos “espurios”. Respondiendo a la pregunta: ¿Qué tan bien debe actuar la SIF?

En general, los requisitos de seguridad del SIS y de sus SIF asociadas abarcan: requisitos funcionales, requisitos de integridad y confiabilidad, requisitos de operabilidad y mantenimiento, identificación de fallas y acciones de respuesta, intervalos de ensayos periódicos y requisitos para realizarlos, requisitos de interfaces entre el SIS y cualquier otro sistema, requisitos del programa de aplicación, entre otros.

Para finalizar, es importante resaltar dos puntos primordiales que no pueden faltar en el desarrollo de la SRS: La definición de la SIF y del estado seguro del proceso. Recordando que la definición de la SIF debe incluir: el elemento sensor (tag, descripción, arquitectura de votación y el punto de disparo), el elemento final tag, descripción, arquitectura de votación y la acción a realizar), lógica de actuación (relación entre la entradas y salidas de la SIF), el tiempo de ejecución de la SIF (tomando en cuenta el tiempo de seguridad del proceso) y el Nivel de Integridad de Seguridad (SIL) y/o el Factor de Reducción de Riesgo (FRR) requerido.


Responda las preguntas de comprobación aquí:


Bienvenidos a mi Blog

PLANTILLA
SISBienvenidos a mi Blog

Bienvenidos a mi blog. Aquí encontrarán información asociada a la Seguridad Funcional en instalaciones de procesos con el objeto de compartir conocimientos en el área de instrumentación y automatización. Entre los temas a tratar están: la Especificación de los Requerimientos de Seguridad (SRS) del Ciclo de Vida de Seguridad del Sistema Instrumentado de Seguridad (SIS) basado en los estándares IEC-61508 e IEC-61511 y la normativa ISA-84.00.01; información asociada a las protecciones básicas de equipos como bombas, compresores, hornos, recipientes, tanques; entre otros. Espero que esta información, resultado de la experiencia laboral en CSF Consultoría en Seguridad Funcional, pueda complementar sus conocimientos y favorecer su desarrollo profesional.